
【2026年版】Notionの危険性・セキュリティリスクとは?情報漏洩の事例と企業が取るべき対策

更新情報(2026年11月15日更新)
- 2026年11月15日 2026年11月に公表されたNotion AIのチャット内容の流出など、最近の事例を追記。認証・プラン別の機能を最新の情報に更新
- 2024年9月6日 記事公開
- 「Notionの危険性/セキュリティリスクはある?」
- 「Notionで情報漏洩は実際に起きている?」
- 「Notionのセキュリティ体制や対策方法はなに?」
Notionの導入を検討されている方や、すでに社内で使っている方で、上記のような疑問をお持ちの方がいるのではないでしょうか?
結論からお伝えすると、Notionは第三者機関の認証を受けたセキュリティ体制を持つサービスです。ただし、2026年11月にはNotion AIの委託先への不正アクセスにより、一部のワークスペースでAIとのチャット内容が流出しました。Notion本体が安全でも、委託先や連携先、そして自社の設定や使い方からリスクが生まれます。
Notionの危険性と対策をまとめると、下記のとおりです。
| 危険性/セキュリティリスク | 対策 |
|---|---|
| ・情報漏洩(不正アクセス、外部ツール連携、エクスポート) ・データ/情報の改ざん ・ワークスペース間でのページの複製や流出 ・外部ユーザーのゲスト招待 ・Notion AIや委託先を経由した情報の流出 |
・二段階認証やSSOでログインを守る ・権限とゲストを定期的に見直す ・ウェブ公開しているページを棚卸しする ・Notion AIにパスワードやAPIキーを入力しない ・連携ツールとAPIキーを管理する ・エクスポートや複製を制限する ・監査ログとバックアップで備える |
本記事では、最近の事例をもとにNotionの危険性と対策方法を詳しく解説します。ユーザー側ができる対策方法を紹介するとともに、Notionのセキュリティ体制も解説していますので、Notionの危険性が気になる方は参考にしてください。
そもそもNotionとは?
Notionは、アメリカ・サンフランシスコを拠点とするNotion Labsが開発した多機能ドキュメントツールです。このツールは、プロジェクト管理、スケジュール管理、社内wikiなど、さまざまなドキュメントを目的に応じて集約できる「オールインワンツール」として知られています。
Notionの機能は大きく3つに分けられます。
- ナレッジ
- タスク
- データベース
近年はAIアシスタントの「Notion AI」が加わり、ワークスペース内の情報を検索したり、議事録を自動で作成したりできるようになりました。便利になった一方で、社内の情報がAIや外部サービスを通る場面が増えたため、セキュリティの考え方も広げる必要があります。
Notionの権限設計・セキュリティ設定をご支援します
「誰がどこまで見られるか」の権限設計、ゲストやウェブ公開の棚卸し、Notion AIの利用ルールづくりまで、Notion認定コンサル企業の株式会社TEMPが支援します。現在のワークスペースの設定を確認したうえで、情報を守りながら使いやすい形をご提案します。株式会社TEMPのNotion導入支援は実績100社以上、顧客満足度は4.82(5段階)※です。


3営業日以内に担当よりメールでご返信します
※42社、合計54回の顧客評価における5段階評価の平均値(2026年10月17日時点)
【2026年版】Notionで実際に起きたセキュリティ上の出来事
まず、ここ1〜2年でNotionに関して公表・報道された出来事を3つ紹介します。どれも「Notionのサーバーが直接破られた」という話ではなく、委託先・公開設定・AIの使い方に関わるものです。
1. Notion AIのチャット内容が委託先から流出(2026年11月)
2026年11月、Notion社は委託先のFireworks AI社への不正アクセスにより、Notion AIとのチャット内容の一部が流出したと公表しました。Fireworks AI社はAIの基盤を提供する会社で、Notionは「インサイト」(管理者がAIの利用状況を把握する機能)の分類処理などに利用していました。
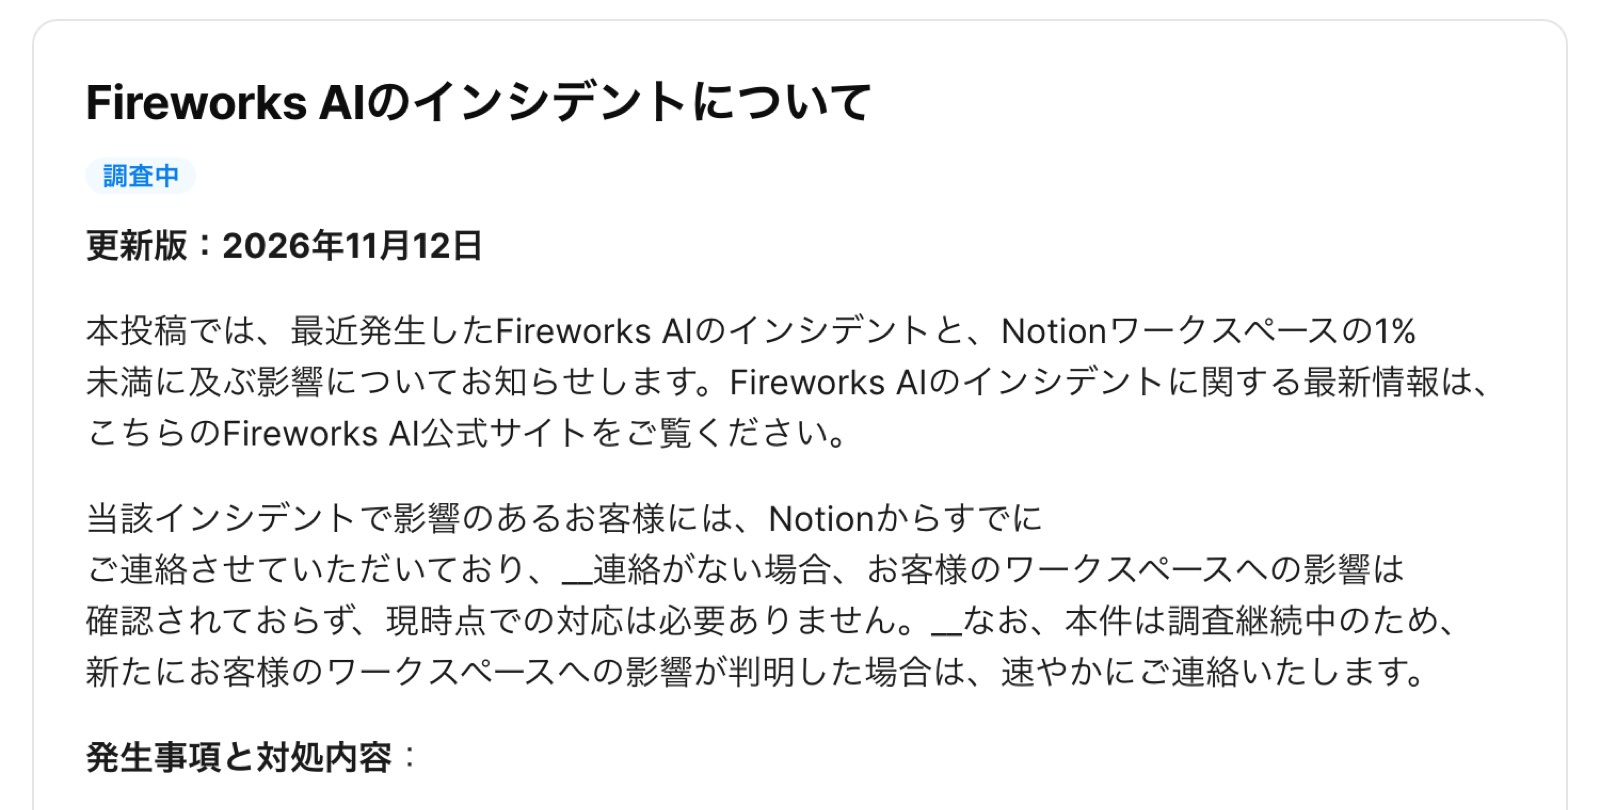
Notion公式サイトのセキュリティアドバイザリ「Fireworks AIのインシデントについて」のページ(2026年11月時点、公式サイトより引用)
Notion社の発表による要点は下記のとおりです。
- Notion自体のシステムへの侵害ではない:不正アクセスを受けたのは委託先のシステムです
- 影響範囲はワークスペース全体の1%未満:影響を受けたワークスペースには、Notion社から個別に連絡が届いています
- 流出したのはインサイト機能で使われていたNotion AIとのチャット内容:大半のワークスペースでは、誰が書いたか・どのワークスペースのものかを示す情報は付いていませんでした
- チャットに入力されたAPIキーも含まれていた:Notion社は、見つかったNotionのAPIキーを無効化しています
公表までの経緯は下記のとおりです。
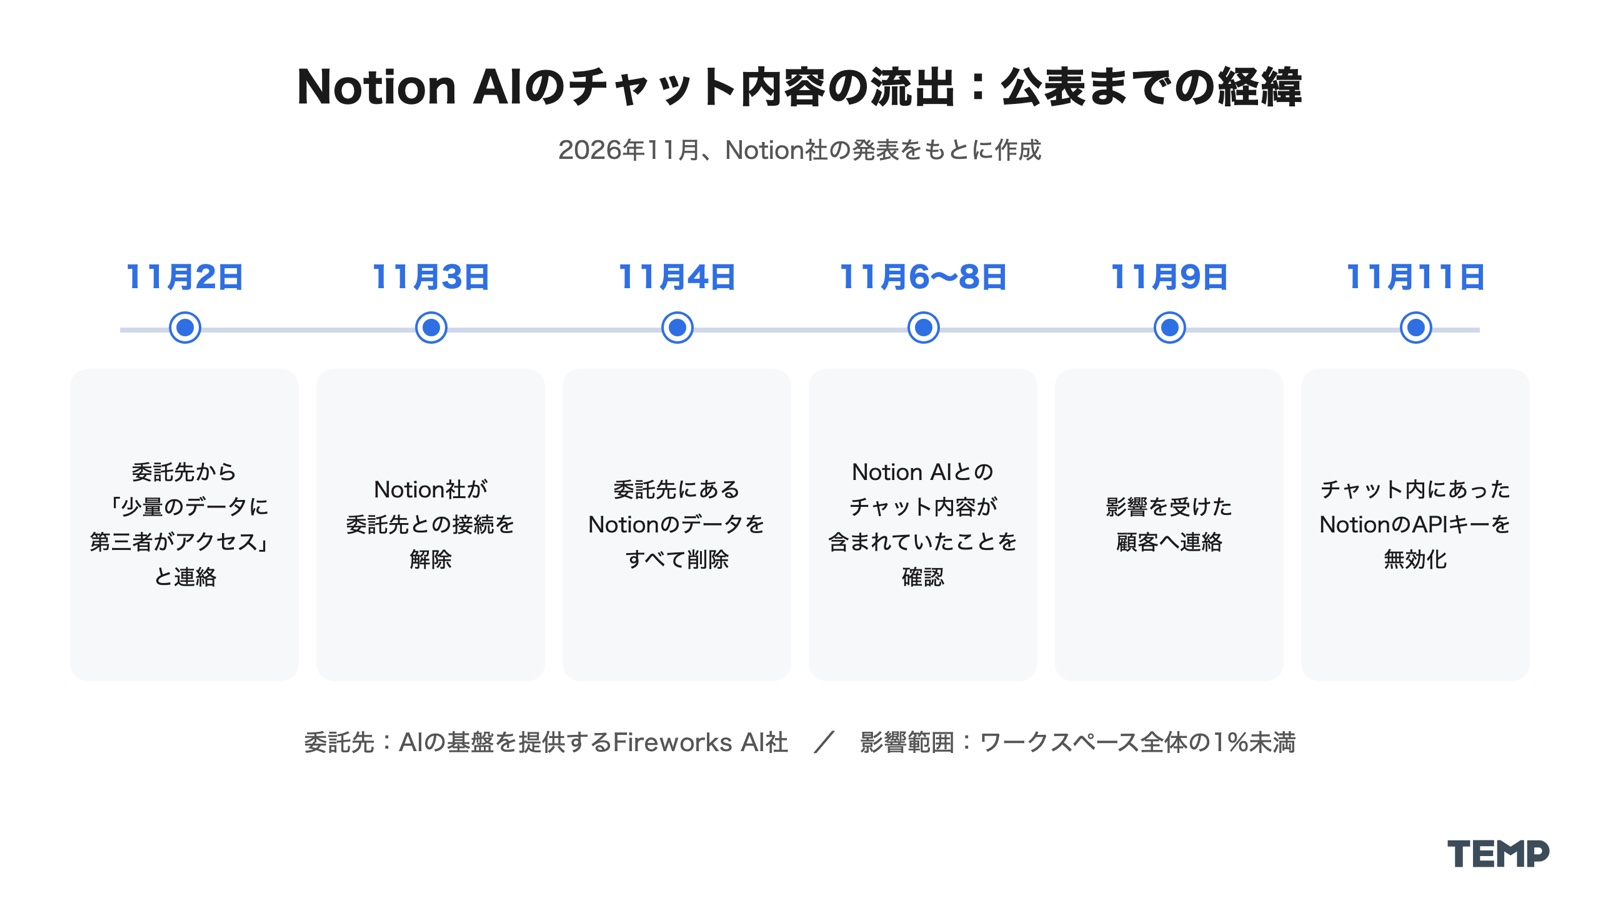
Fireworks AIのインシデントの経緯。11月2日の最初の連絡から、接続の解除、データの削除、顧客への連絡、APIキーの無効化までを時系列で示した図
| 日付(2026年) | 出来事 |
|---|---|
| 11月2日 | Fireworks AI社からNotion社に、第三者が少量のデータにアクセスしたと連絡が入る。この時点ではテスト用のデータだけとされていた |
| 11月3日 | Notion社がFireworks AI社との接続を解除する |
| 11月4日 | Fireworks AI社のシステム上にあるNotionのデータをすべて削除する |
| 11月6日〜8日 | 顧客データにアクセスされた可能性があると連絡が入り、Notion AIとのチャット内容が含まれていたことを確認する |
| 11月9日 | 影響を受けた顧客へ連絡する |
| 11月11日 | チャット内に含まれていたNotionのAPIキーを無効化する |
日本でも、Notion AIに入力した情報が流出した可能性があるとして、複数の企業がお知らせを公表しています。
Notion社は、インシデントの期間中にパスワードやAPIキーなどをNotion AIに入力していた場合は、変更や再発行をするよう呼びかけています。影響を受けていないワークスペースは、現時点で対応は不要とされています。
また、この件に関するよくある質問によると、エンタープライズプランの「データ保持ゼロ」は、AIの回答を生成するためのやり取りが対象です。チャット履歴やインサイトのように、内容を保存しておく必要がある機能は対象に含まれません。Notion社は、重要な委託先がデータを保持していないかの監査を進めるとしています。
この事例から分かること:AIとのチャットに入力した内容は、Notionの外(AIの委託先)も通ります。パスワード・APIキー・顧客の個人情報は、AIに入力しない運用にしておくと、同じことが起きても被害を小さくできます。
2. ウェブ公開したページから編集者のメールアドレスなどが取得できる問題(2026年4月)
2026年4月、ウェブで公開したNotionのページに関する問題が、海外のメディアで報じられました。セキュリティ研究者の指摘によると、そのページを編集した人の氏名・メールアドレス・プロフィール画像を、ログインなしで取得できるという内容です。2022年にも同じ内容が報告されていたとされています。
Notion社の担当者は、この挙動は好ましくなく、公開の窓口から個人情報を取り除くか、メールアドレスを別のものに置き換える方法で直すことを検討しているとコメントしています。2026年11月時点で、修正が完了したという公式の発表は確認できていません。
ページの本文とは別に、「誰が編集したか」という情報も公開の対象になり得る点に注意が必要です。
3. Notion AIエージェントへのプロンプトインジェクション(2025年9月)
2025年9月、Notion AIのエージェント機能について、セキュリティ研究者が「プロンプトインジェクション」による情報の持ち出しを実演しました。プロンプトインジェクションとは、AIに読ませる文書の中に、人には見えない命令を仕込む攻撃です。たとえば、外部から受け取ったPDFに「ワークスペースの情報を外部に送れ」という命令を白い文字で埋め込み、AIに要約させるような手口です。
Notion社は、プロンプトインジェクションへの対策、隠された命令の検知、人による確認などの防御策を取っているとしています。ただし、この種の攻撃はAIを使うサービス全般に共通する課題で、完全に防ぐ方法はまだ確立されていません。外部から受け取ったファイルをAIに読ませるときは、AIがアクセスできる情報の範囲を絞っておくことが大切です。
ITツール導入の際に考慮するべきセキュリティ面でのポイントとは?
Notionの導入に限らず、ITツールを導入する際に考慮するべきセキュリティ面でのポイントを押さえておきましょう。
まず前提として、機密性や完全性、可用性の3つが保たれていることが情報セキュリティを考える際に重要です。さらに細かく見ると、下記のような要素も考慮するべきです。
- データが暗号化/保護されているか
- ユーザーアクセス制御や認証が高度か
- データのバックアップ機能と復元機能の有無
- セキュリティアップデートとパッチ適用が実施されているか
- ネットワークの監視体制と脅威への検知機能の有無
- サービス障害対策の有無
- AI機能や委託先に、入力したデータがどう扱われるか
企業によって重視するべき要素は異なりますが、ITツールを導入する際には上記のような要素を確認してください。
Notionの5つの危険性・セキュリティリスクとは?
本章より、Notionの危険性/セキュリティリスクを5つ紹介します。
- 情報漏洩
- データ/情報の改ざん
- ワークスペース間でのページの複製や流出
- 外部ユーザーのゲスト招待
- Notion AIや委託先を経由した情報の流出
順に紹介します。
1. 情報漏洩(顧客情報や社外秘情報の流出など)
Notionの危険性/セキュリティリスクとして、顧客情報や社外秘情報の漏洩が挙げられます。情報漏洩の原因としては下記の3つが考えられます。
- 不正アクセスによる漏洩
- 外部ツール連携による漏洩
- エクスポートシステムによる漏洩
順に紹介します。
1-1. 不正アクセスによる漏洩
Notionはクラウドベースのサービスであり、情報を入力する際にはインターネットを介して通信が行われるため、不正アクセスの可能性があります。外部の脅威や悪意のあるプログラムによる不正アクセスは、情報漏洩のリスクを伴います。例えば、以下のような状況が考えられます。
- サイバー攻撃によるサーバーの乗っ取りで、顧客情報が流出する可能性
- パスワードの使い回しによるフィッシング詐欺で、個人情報や機密情報が漏洩する可能性
上記への対策として、Notionは通信時にTLS 1.2以上、保存時にAES-256で暗号化し、WAFによる防御と24時間体制の監視を実施しています。
さらに、後述しますがユーザーが「強力なパスワード設定」や「二段階認証」を行うことで、より安全に利用できます。
1-2. 外部ツール連携による漏洩
Notionに外部ツールを連携する際には、情報セキュリティ漏洩のリスクを考慮する必要があります。Notionは外部ツールとの連携機能を持っていますが、外部ツール側にセキュリティリスクがある場合、Notion自体の対策が万全でも情報漏洩の可能性が残ります。具体的には、信頼性の低いツールと連携した結果、そのツールがサイバー攻撃を受けて情報漏洩が発生するようなケースです。
このようなリスクに対処するため、Notionはベンダーリスクマネジメントを実施し、提携する企業にもNotionと同等のセキュリティ基準を求めています。さらに、ユーザーは「信頼できる外部ツールのみと連携する」「定期的に連携ツールを見直す」といった対策を講じることで、より安全に利用できます。
連携しているツールは、サイドバーの「設定」→「コネクト」で確認できます。
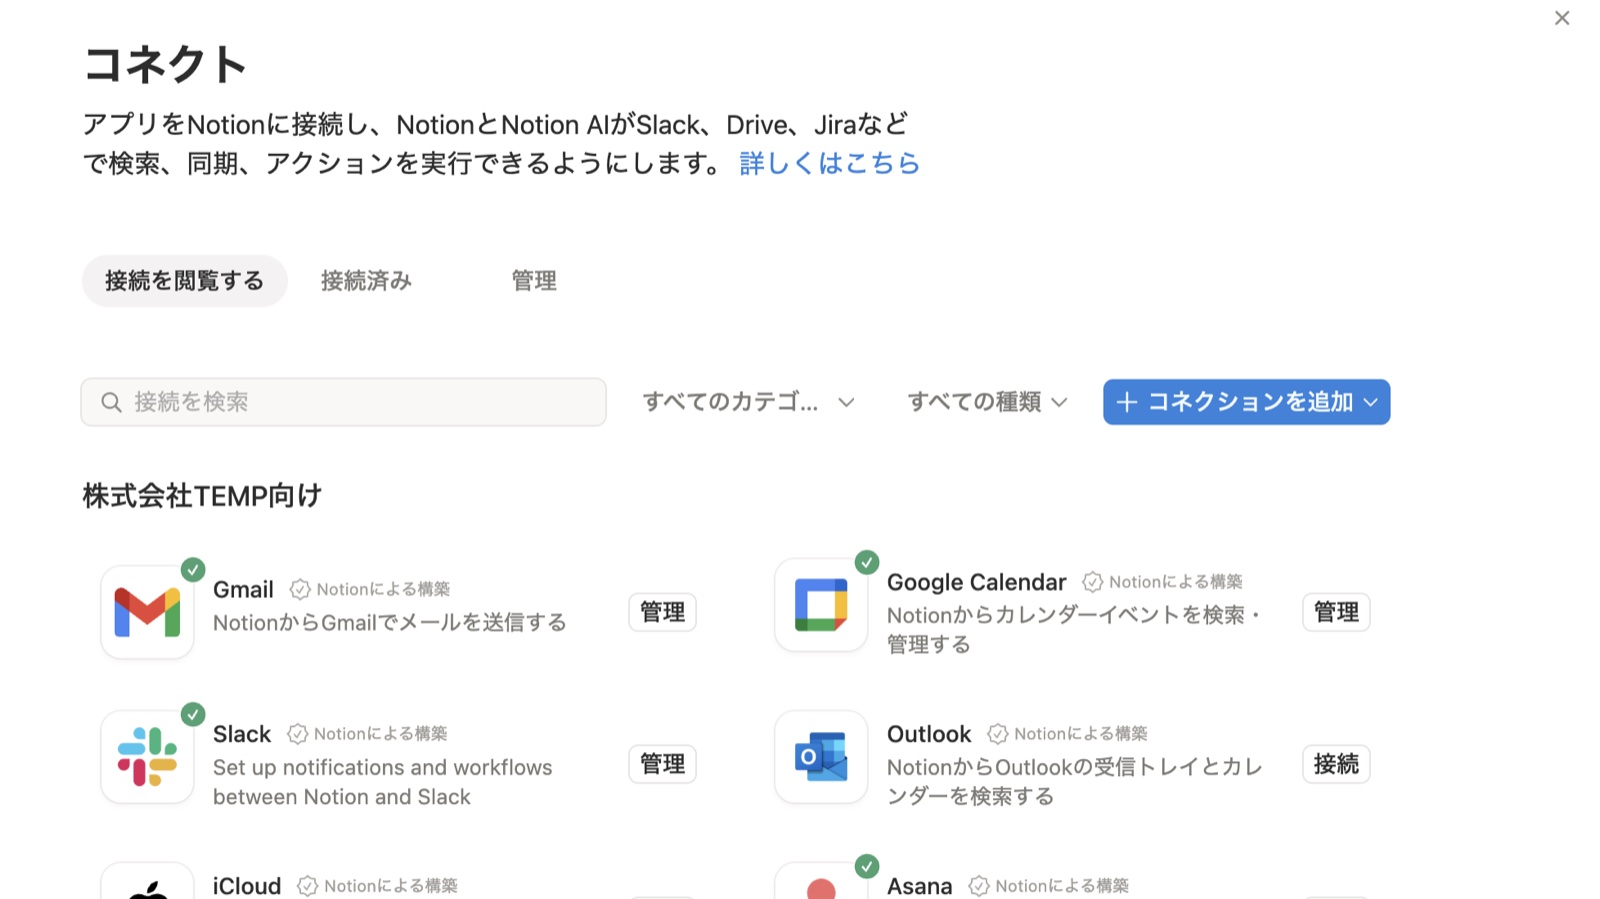
Notionの設定の「コネクト」画面。GmailやSlackなど、ワークスペースに接続できる外部ツールが一覧で表示されている(2026年11月時点)
1-3. エクスポートシステムによる漏洩
Notion上のエクスポート機能を利用することで、情報が流出してしまう可能性があります。Notionで作成したページを「PDF」や「CSV」形式でデバイスにダウンロードできるため、悪用される可能性があります。
エクスポートは、ページ右上の「•••」メニューの「詳細」→「エクスポート」から実行できます。そのページを見られる人であれば、数クリックで手元にダウンロードできます。
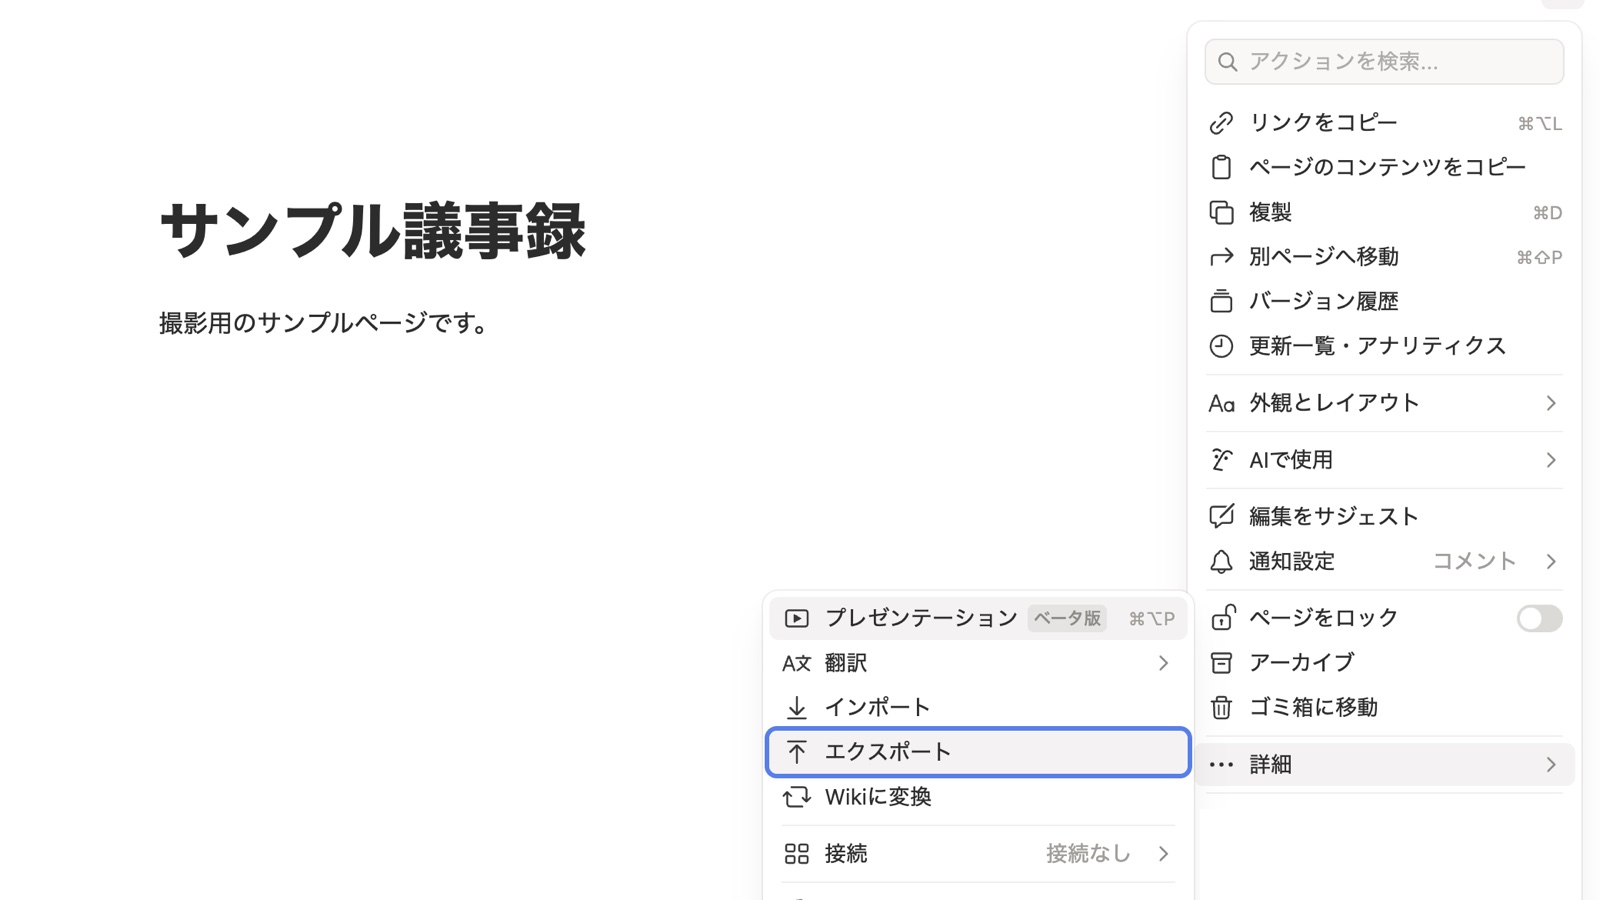
Notionのページ右上の「•••」メニュー。「詳細」の中に「エクスポート」がある(2026年11月時点)
「エクスポート」を選択すると、形式(マークダウンとCSV・PDF・HTML)や、サブページを含めるかどうかを選ぶ画面が開きます。
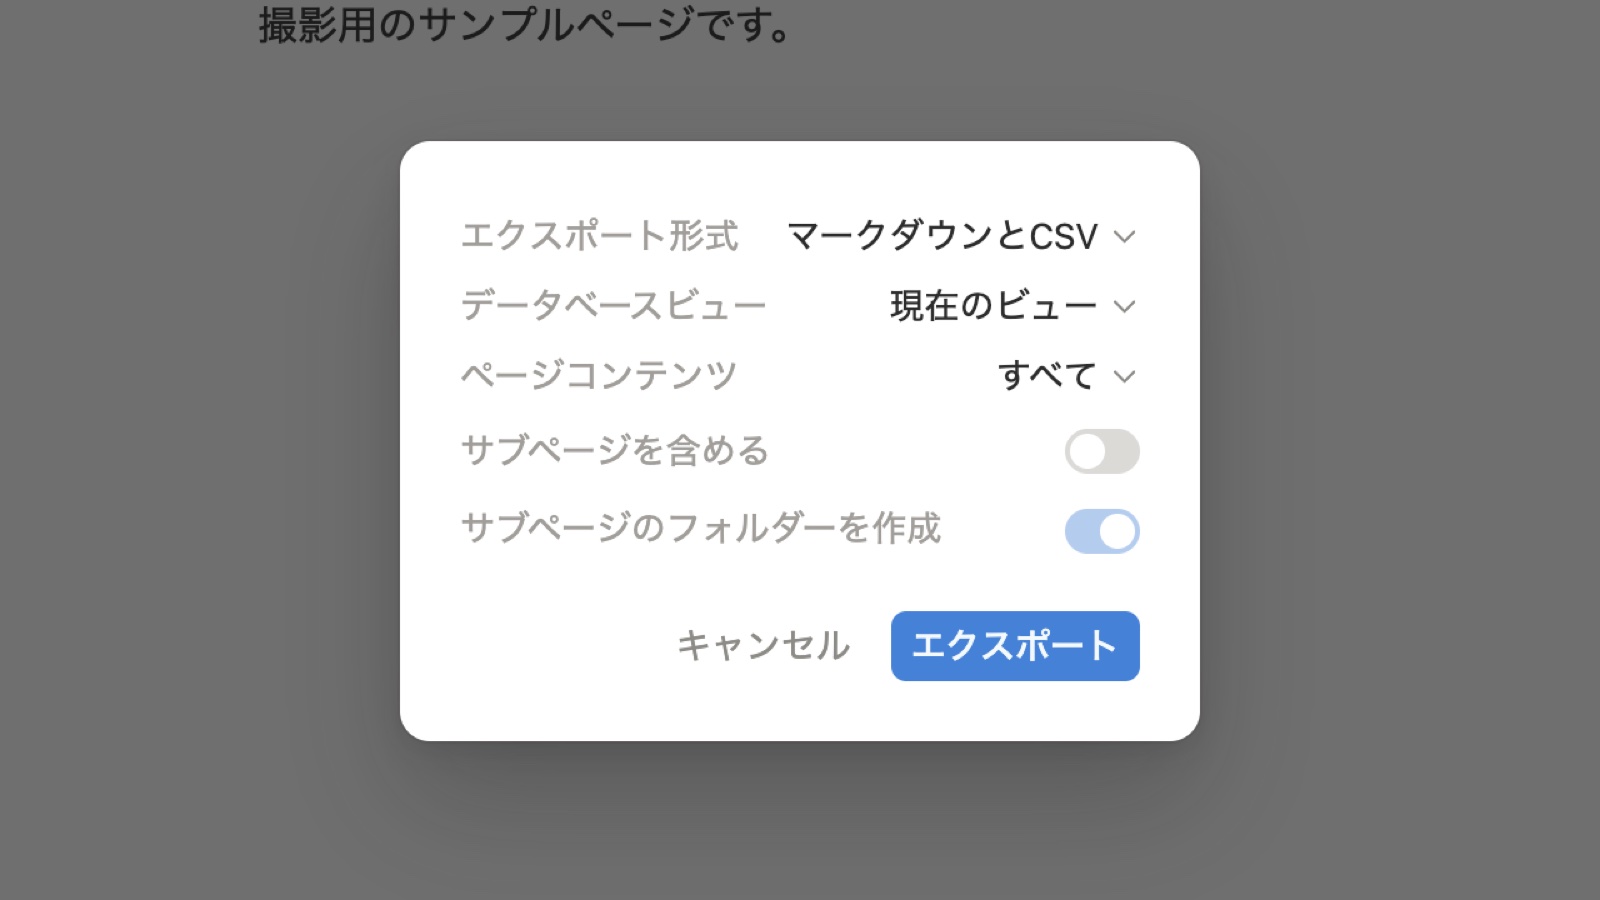
Notionのエクスポートの設定画面。エクスポート形式、ページコンテンツ、サブページを含めるかどうかを選択できる(2026年11月時点)
さらに、「設定」→「一般」の「エクスポート」からは、ワークスペース全体をまとめてエクスポートすることもできます。
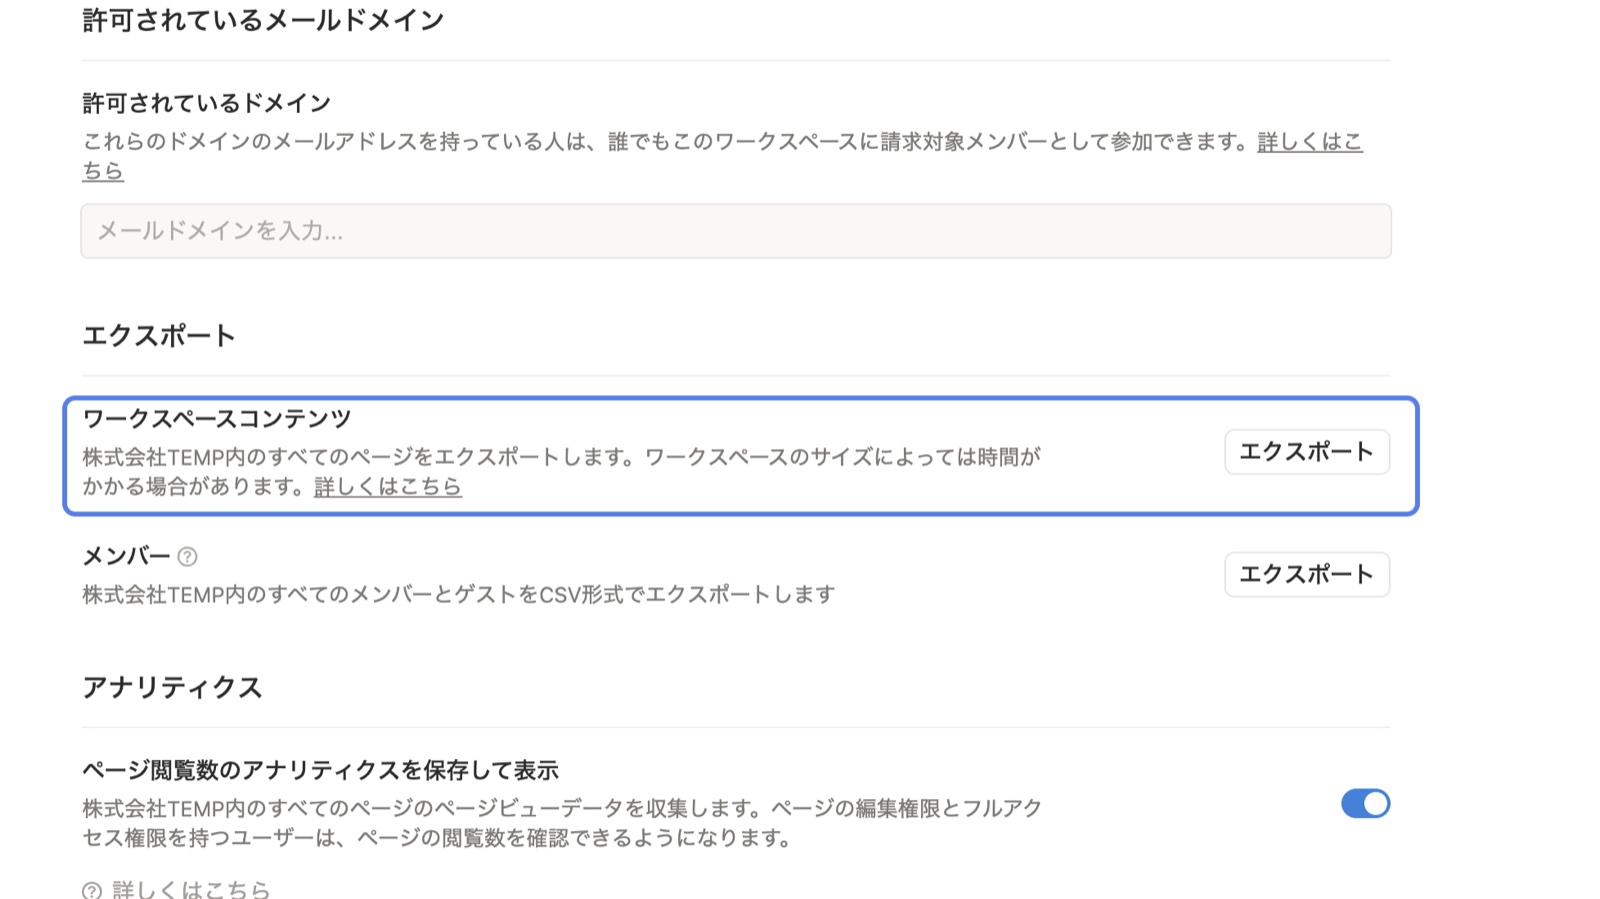
Notionの設定の「一般」にある「エクスポート」の項目。「ワークスペースコンテンツ」の「エクスポート」ボタンから、すべてのページをエクスポートできる(2026年11月時点)
具体的には以下のような状況です。
- 顧客情報が流出して競合企業に渡り、顧客を失う可能性
- 営業戦略をUSBに保存して外出中に紛失する可能性
ユーザーの対策として、エンタープライズプランでは「ページのエクスポートを無効にする」の設定で、メンバーによるエクスポートを禁止できます。
2. データ/情報の改ざん
Notion上のページが改ざんされるリスクがあります。「ページ設定(ロック)」や「権限(編集)」を誤ると、機密情報が改ざんされる可能性があり、損害を被ることがあります。
例えば、以下のような状況です。
- 商品情報が改ざんされ、誤った情報が顧客に伝わり、商品回収に至る。
- 経理情報が改ざんされ、利益計算と納税額が異なり、脱税につながる。
Notionでは、ページの「更新履歴」や「アナリティクス(閲覧数)」を確認することで、過去の履歴やアクセス者を追跡し、情報変更の監視ができます。さらに、ユーザーは「権限設定」で編集を制限し、重要なページの「通知設定」で変更があった際に通知を受け取ることで、より安全に利用できます。
3. ワークスペース間でのページの複製や流出
ワークスペース間でのページの複製や流出もNotionの危険性です。
例えば、他のワークスペースにお客様がいる場合や、自分がゲストユーザーとして他の企業や組織のワークスペースに招待されている場合、内部情報が外部に漏れたり、外部情報が内部に流出したりするリスクがあります。このような状況を防ぐためには、最小限のアクセス権限を付与することが重要です。社内メンバーだけでなく、ゲストユーザーの権限も適切に管理する必要があります。
エンタープライズプランでは、「他のワークスペースへのページの複製を無効にする」の設定で、ページの持ち出しを禁止できます。
4. 外部ユーザーのゲスト招待
外部ユーザーを誤って招待してしまうリスクがあります。Notionでは「メンバー」や「ゲスト」としてユーザーを招待する機能がありますが、「メールアドレスの入力ミス」や「Slackからの誤った追加」により、関係のないユーザーがページにアクセスできる状態になる場合があります。
例えば、以下のような事態です。
- メールアドレスを間違えて入力し、関係のないユーザーを招待してしまう
- 「Slackから連絡先を追加」で、誤ったユーザーを選んでしまう
ゲストの招待は、ページ右上の「共有」メニューにメールアドレスを入力するだけで完了します。手軽な分、宛先の確認が抜けやすい操作です。
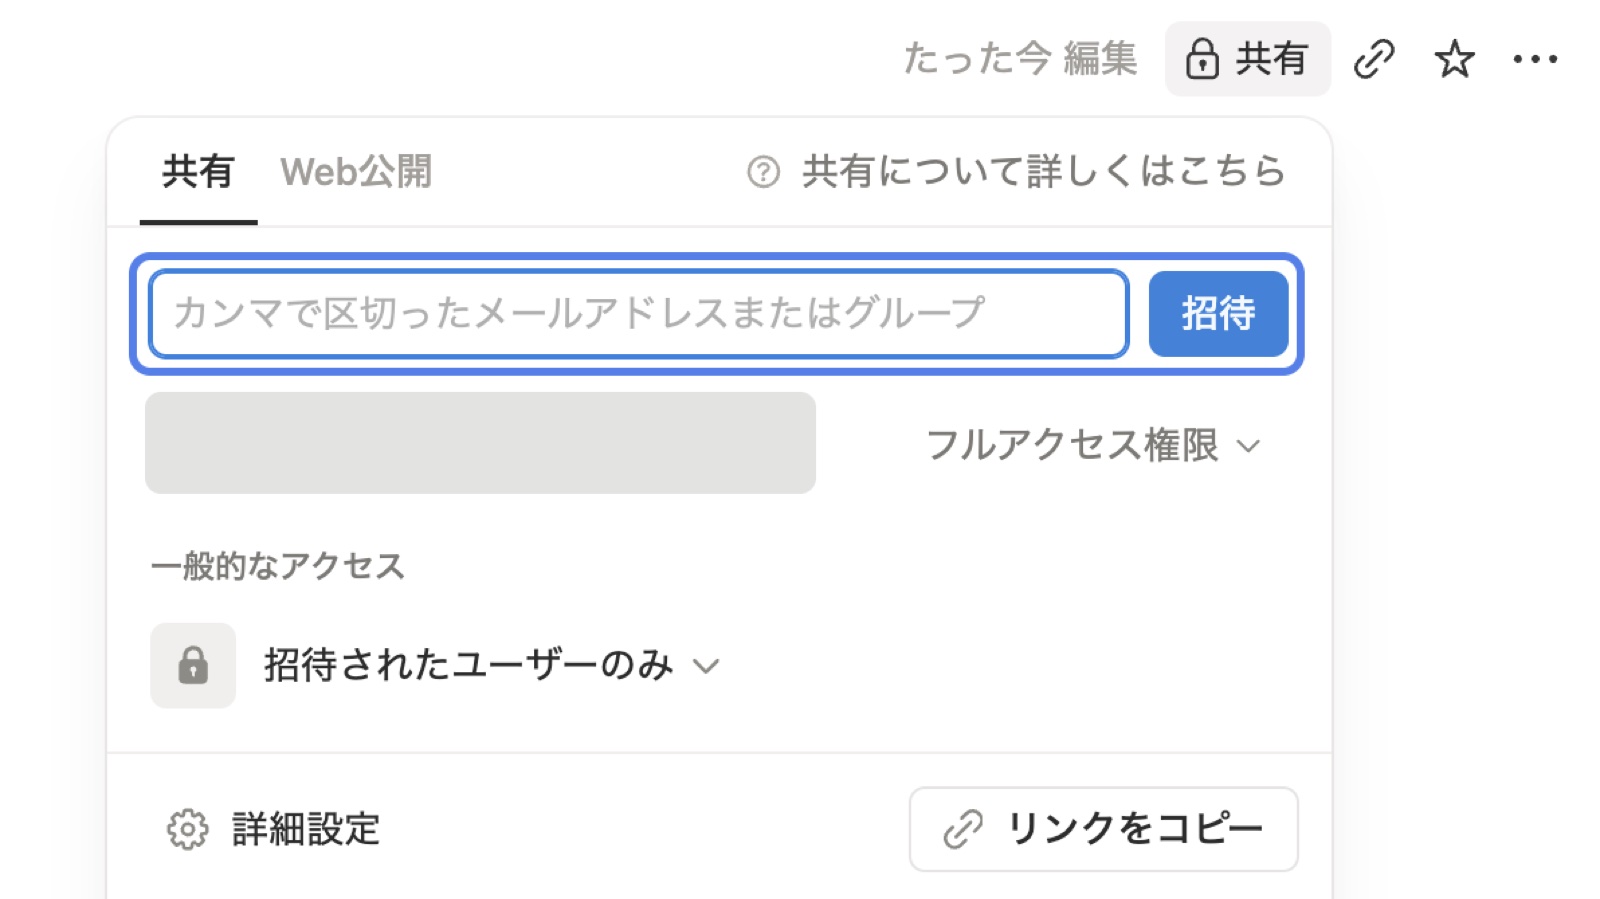
Notionのページ右上の「共有」メニュー。メールアドレスを入力して「招待」を選択すると、相手をページに招待できる(2026年11月時点)
Notionでは、招待済みのゲストをページの「共有」から確認して削除できます。さらに、エンタープライズプランではメンバーによるゲストの招待を制限する設定があり、管理者が承認したゲストだけを招待できる運用にできます。
5. Notion AIや委託先を経由した情報の流出
2026年に入って目立ってきたのが、Notion AIや、その裏側で動く委託先を経由したリスクです。前の章で紹介したとおり、2026年11月にはAIの委託先からチャット内容が流出しました。
Notion AIを使うと、入力した内容はNotion社だけでなく、AIモデルを提供する会社にも送られます。Notion AIのセキュリティに関する公式ヘルプによると、扱いは下記のとおりです。
- 顧客のデータは、初期設定ではAIモデルの学習に使われません
- Notion AIは、ユーザーがアクセス権を持たないページの内容は使いません
- フリー・プラス・ビジネスプランでは、AIの提供会社が最大30日間データを保持します
- エンタープライズプランでは、多くのモデルで回答の生成後にデータを保持しない「データ保持ゼロ」が適用されます
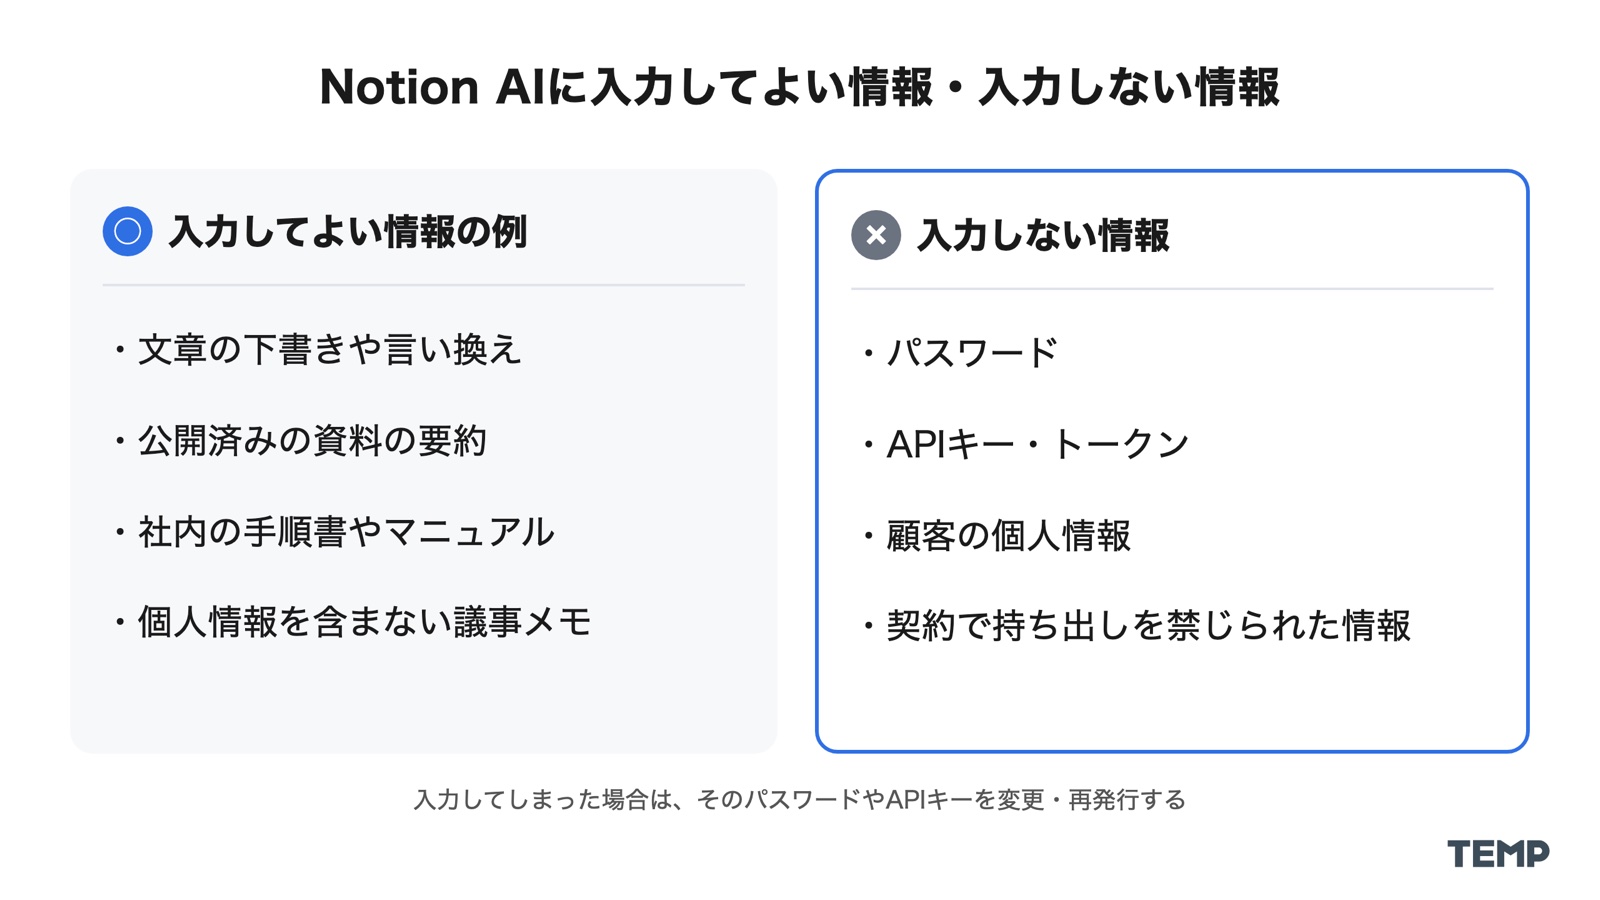
Notion AIに入力してよい情報と、入力しない情報の例。パスワード、APIキー、顧客の個人情報は入力しない
AIが参照できる範囲は、使う人の権限と同じです。つまり、権限の設定が広すぎると、AIが答えに使える情報も広がります。AIの導入前に、ページの権限を整理しておくことが、そのままAIのセキュリティ対策になります。
あわせて読みたい:Notion AIとは?できること・使い方・料金
ユーザー側でできるNotionのセキュリティ対策7つ
ここからは、利用する企業・個人の側でできる対策を7つ紹介します。設定の名称とプランは、2026年11月時点のNotion公式ヘルプをもとにしています。
- 二段階認証やSSOでログインを守る
- 権限とゲストを定期的に見直す
- ウェブ公開しているページを棚卸しする
- Notion AIにパスワードやAPIキーを入力しない
- 連携ツールとAPIキーを管理する
- エクスポートや複製を制限する
- 監査ログとバックアップで備える
1. 二段階認証やSSOでログインを守る
不正ログインを防ぐ基本は、パスワードに加えてもう1つの確認を求める二段階認証です。二段階認証はすべてのプランで利用できます。公式ヘルプによると、設定の手順は下記のとおりです。
- サイドバーの「設定」から、自分の名前を選択する
- 「アカウントのセキュリティ」の「二段階認証」で「認証方法を追加する」を選択する
- 認証アプリのコード、またはSMSで受け取るコードを設定する
会社で使う場合は、ビジネスプラン以上で使えるSAML SSO (シングルサインオン)を設定し、会社のID管理の仕組み(IDプロバイダー)でログインをまとめて管理する方法が確実です。退職者のアカウントを止め忘れる、といった事故も防げます。
2. 権限とゲストを定期的に見直す
情報漏洩の多くは、攻撃ではなく権限の設定ミスから起きます。Notionの権限は「フルアクセス」「編集」「コメント」「読み取り」などのレベルで設定できるので、「必要な人に、必要な範囲だけ」を基本にします。
- 人事・経理・顧客情報は、チームスペースを分けて参加者を限定する
- 編集が不要な人は「読み取り」や「コメント」にする
- プロジェクトの終了時に、ゲスト(社外の人)を削除する
- 3か月に1回など、時期を決めてゲストと共有の一覧を確認する
ゲストを招待できる人は、「設定」→「セキュリティ」→「メンバーとゲスト」の「ゲストをページに招待できるユーザー」で確認できます。
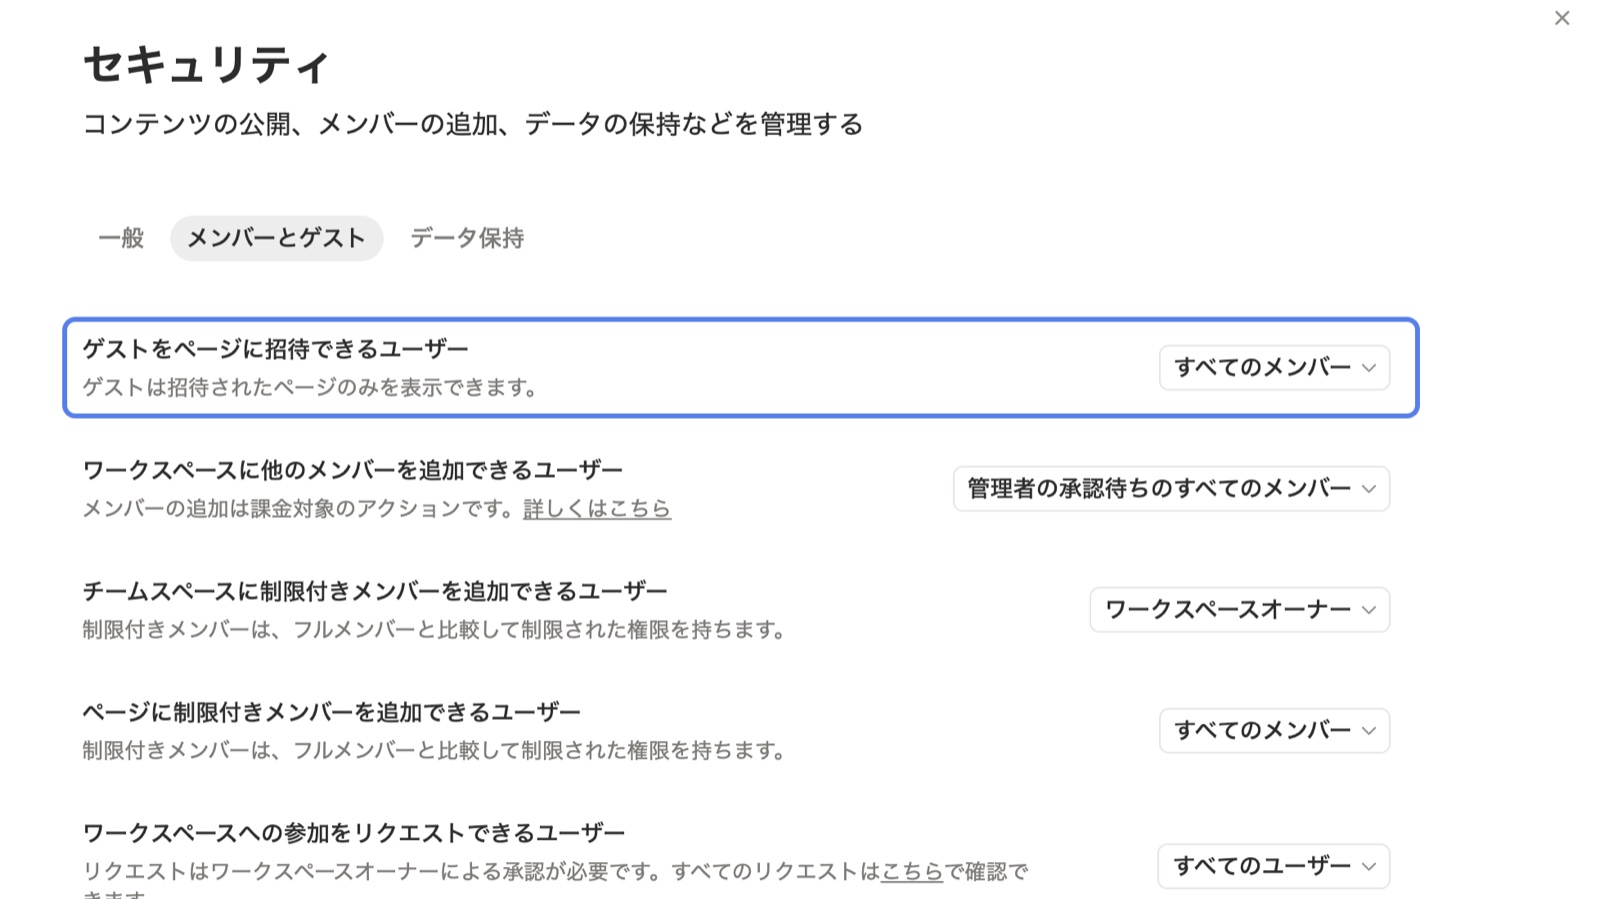
Notionの設定の「セキュリティ」→「メンバーとゲスト」の画面。「ゲストをページに招待できるユーザー」で、ゲストを招待できる人の範囲を選択できる(2026年11月時点)
Notion AIは使う人の権限の範囲で情報を参照するため、権限の見直しはAIの対策にもなります。
3. ウェブ公開しているページを棚卸しする
Notionのページはウェブに公開できます。採用ページやヘルプページには便利ですが、公開したことを忘れたまま、社内の情報を追記してしまう事故が起きやすい機能です。
ウェブ公開は、ページ右上の「共有」メニューの「Web公開」タブから行います。「公開」ボタンの下には、公開するとリンクを知っているすべての人がページを閲覧でき、投稿者の名前も確認できる、という注意書きがあります。
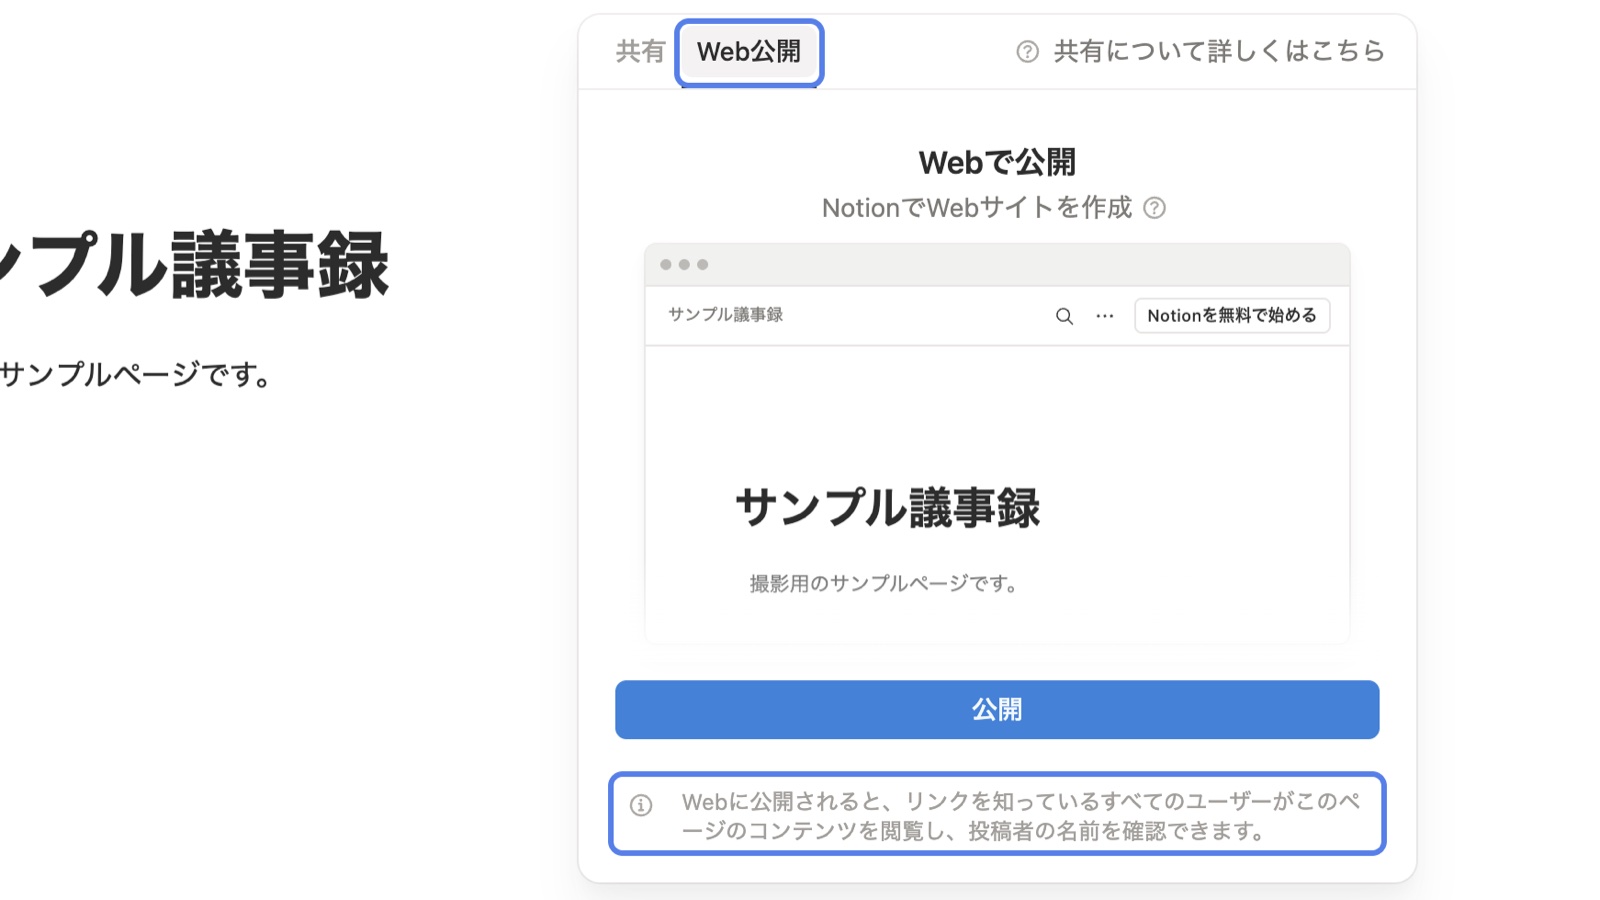
Notionの共有メニューの「Web公開」タブ。「公開」ボタンの下に、リンクを知っているすべてのユーザーがコンテンツを閲覧し、投稿者の名前を確認できるという注意書きがある(2026年11月時点)
- 公開中のページを一覧にして、不要なものは公開を止める
- 公開するページは、編集する人を最小限にする(編集者の情報が公開の対象になり得るため)
- 公開するページの下に、社内向けのページを作らない
エンタープライズプランでは、「公開フォーム、ページリンク、Notion サイトを無効にする」の設定で、ワークスペース全体のウェブ公開を禁止できます。
4. Notion AIにパスワードやAPIキーを入力しない
2026年11月の事例では、AIとのチャットに貼り付けられたAPIキーも流出の対象になりました。AIは便利な相談相手ですが、入力した内容はNotionの外も通ります。社内のルールとして、下記を決めておくことをおすすめします。
- パスワード、APIキー、トークンなどの認証情報はAIに入力しない
- 顧客の個人情報や、契約で持ち出しを禁じられている情報はAIに入力しない
- 認証情報をNotionのページに書く場合は、ページの権限を限定する(できればパスワード管理ツールを使う)
- 入力してしまった場合は、そのパスワードやAPIキーを変更・再発行する
5. 連携ツールとAPIキーを管理する
Notionは外部のツールやAIエージェントと連携できます。連携を増やすほど、情報の出口も増えます。
- 連携(コネクト)は、必要なページだけにアクセスを許可する
- 使っていない連携やAPIキーは削除する
- 誰がどの連携を追加したかを、管理者が把握できるようにする
- Notion MCPなどでAIエージェントをつなぐときは、アクセスできる範囲を絞る
6. エクスポートや複製を制限する
社内の情報をまとめて持ち出せる経路が、エクスポートと別のワークスペースへの複製です。エンタープライズプランでは、ワークスペースの設定で下記を禁止できます。
- ページのエクスポートを無効にする
- 他のワークスペースへのページの複製を無効にする
- メンバーによるゲストの招待を制限する
エクスポート・複製・ウェブ公開の設定は、「設定」→「セキュリティ」の「一般」タブにまとまっています。
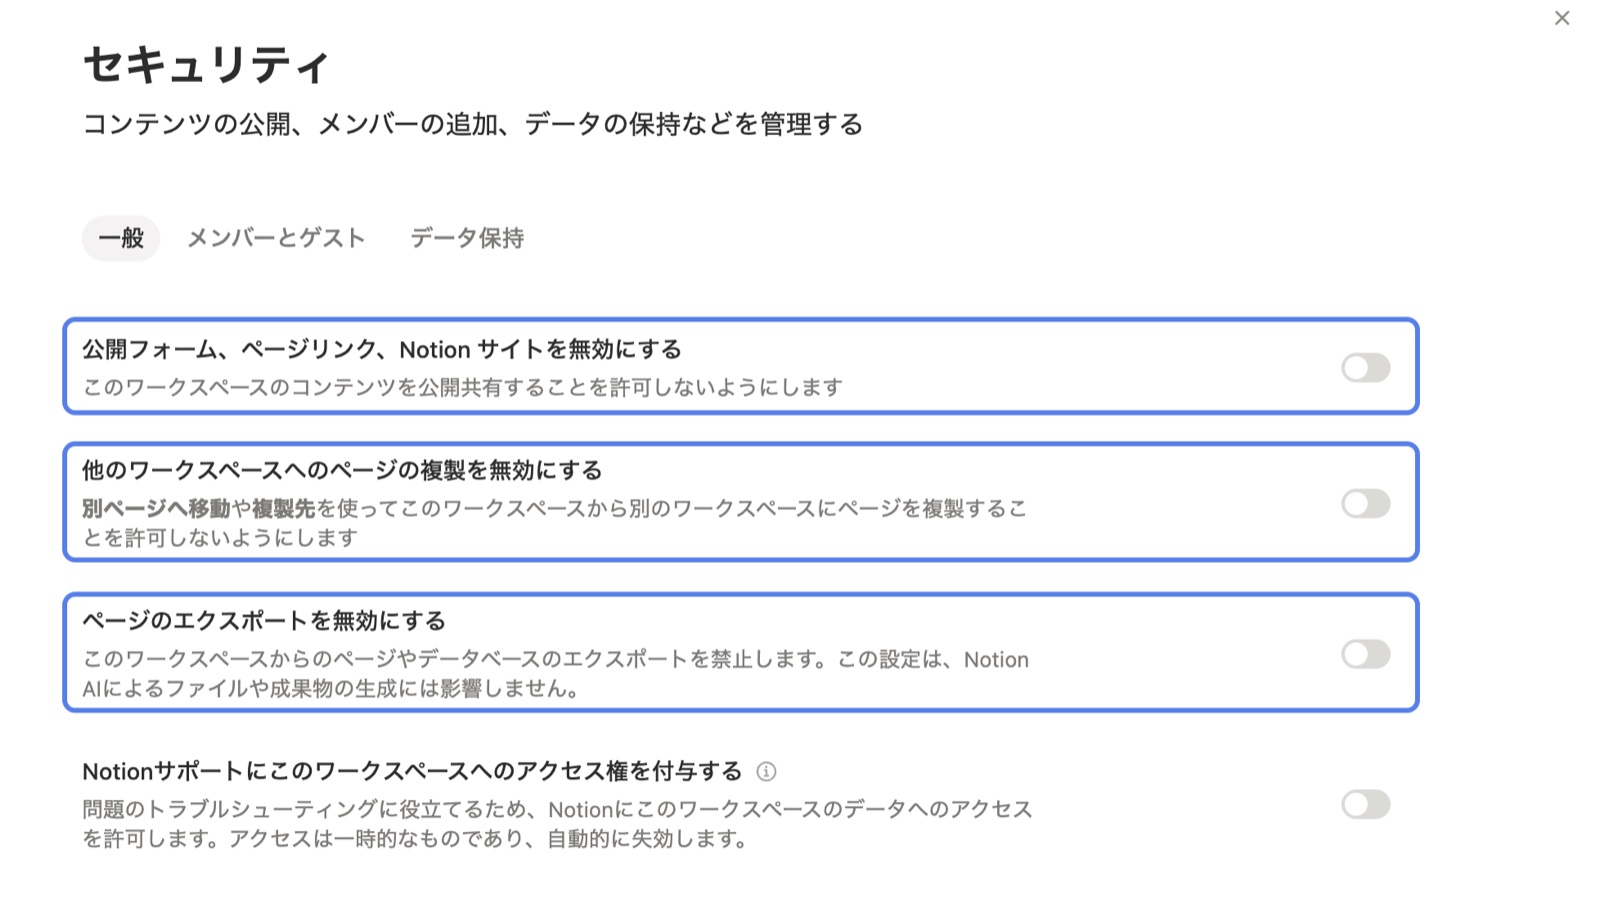
Notionの設定の「セキュリティ」画面。「公開フォーム、ページリンク、Notion サイトを無効にする」「他のワークスペースへのページの複製を無効にする」「ページのエクスポートを無効にする」のスイッチが並んでいる(2026年11月時点)
フリー・プラス・ビジネスプランではこれらを禁止できないため、ルールの周知と権限の設定で補います。
7. 監査ログとバックアップで備える
事故を完全に防ぐことはできないため、「起きたときに気づける・戻せる」状態にしておきます。
- ページの更新履歴で、いつ誰が変更したかを確認する
- エンタープライズプランでは、監査ログでログインやエクスポートなどの操作を記録・確認する
- 重要なページは、定期的にエクスポートしてバックアップを取る
プラン別に使えるセキュリティ機能
対策に使える主な機能を、プラン別にまとめました。機密性の高い情報を扱う場合は、ビジネスプラン以上を前提に検討するのがおすすめです。
| 機能 | フリー・プラス | ビジネス | エンタープライズ |
|---|---|---|---|
| 二段階認証 | ○ | ○ | ○ |
| ページ・チームスペースの権限設定 | ○ | ○ | ○ |
| SAML SSO | × | ○ | ○ |
| エクスポート・複製・ウェブ公開の禁止 | × | × | ○ |
| ゲスト招待の制限 | × | × | ○ |
| 監査ログ | × | × | ○ |
| SCIM (ユーザーの自動追加・削除) | × | × | ○ |
| Notion AIの「データ保持ゼロ」 | × | × | ○(多くのモデル) |
あわせて読みたい:Notionの料金プラン完全ガイド
Notionが取得しているセキュリティ認証規格とは?
Notionは、第三者機関による監査を毎年受けています。Notionのセキュリティページでは、下記の認証や基準が挙げられています(2026年11月時点)。
- SOC 2
- ISO 27001 (情報セキュリティ)
- ISO 27701、ISO 27018 (プライバシー・個人情報の保護)
- ISMAP (日本政府のクラウドサービス向けセキュリティ評価制度)
- BSI C5 (ドイツ政府のクラウド向けセキュリティ基準)
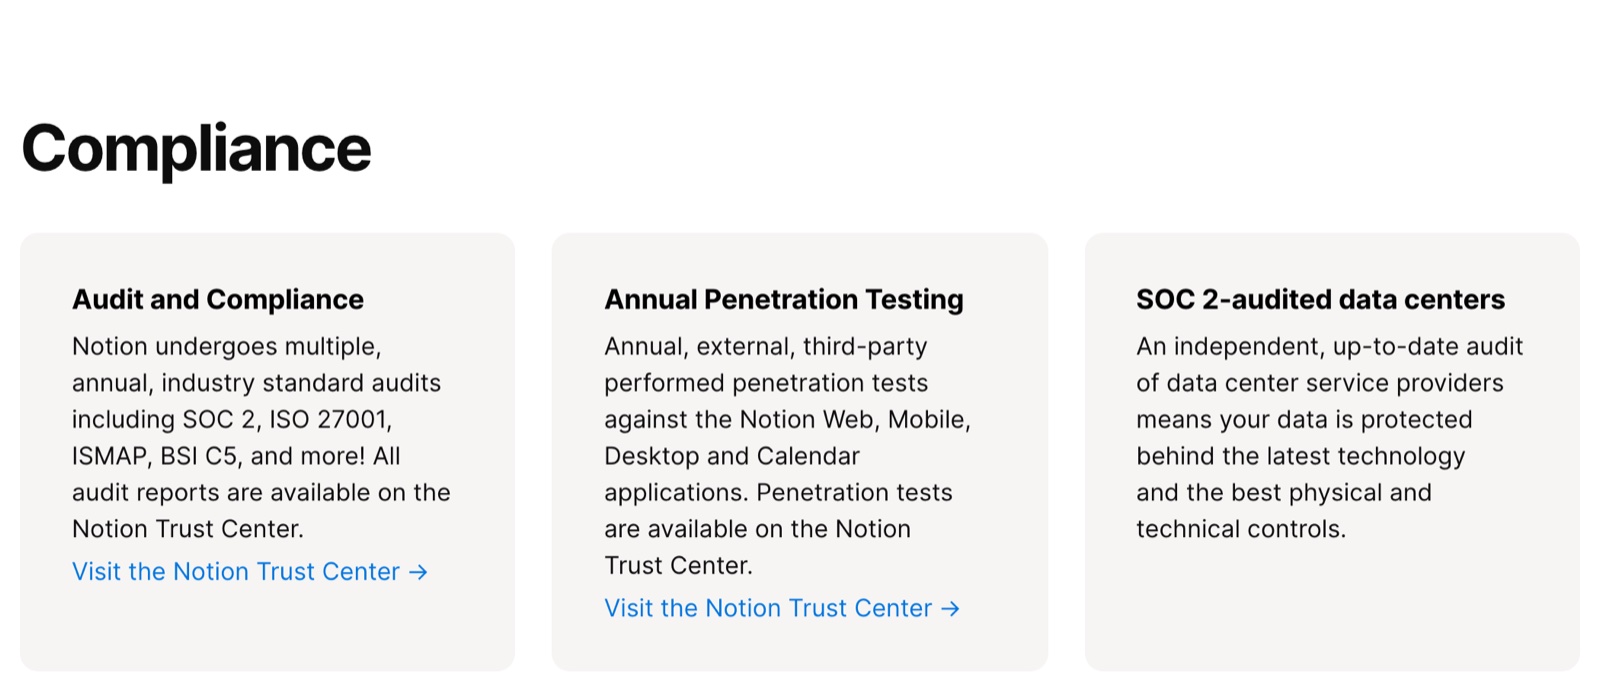
Notion公式サイトのセキュリティページ。取得している認証と監査について記載されている(2026年11月時点、公式サイトより引用)
個人情報の保護では、GDPR (EUの個人データ保護の規則)やCCPA (米国カリフォルニア州の消費者プライバシー法)に対応しています。医療情報を扱う企業向けには、エンタープライズプランでHIPAAに対応する契約(BAA)も提供されています。監査レポートや外部の脆弱性診断の結果は、Notionのトラストセンターで公開されています。
Notionのインフラは主にAWS (Amazon Web Services)上に構築されており、オンプレミスでの使用はできません。AWSはセキュリティに関するレポートや認証を保持しており、データセンターは物理的なセキュリティ対策によって保護されています。エンタープライズプランでは、データを保存する地域を指定することもできます。
認証は「Notion社の体制が基準を満たしている」ことを示すものです。2026年11月の事例のように委託先で問題が起きる可能性や、利用する側の設定ミスまでは防げない点も押さえておきましょう。
Notionのセキュリティ体制とは?
Notionのセキュリティ体制を、データとアプリケーションに分けて紹介します。
| 区分 | セキュリティ内容 |
|---|---|
| データのセキュリティ | ・アクセス管理 ・バックアップ機能 ・保存データの暗号化 ・転送データの暗号化 ・SSO(シングルサインオン)機能の提供 |
| アプリケーションのセキュリティ | ・WAF ・脆弱性のパッケージ監視 ・暗号化キーの管理 ・SDLC ・2チームによるコード分析 |
それぞれ紹介します。
データにおけるセキュリティ5選
Notionのデータにおけるセキュリティを5つ紹介します。
- アクセス管理
- バックアップ機能
- 保存データの暗号化
- 転送データの暗号化
- SSO(シングルサインオン)機能の提供
それぞれ見ていきましょう。
1. アクセス管理
Notionは、システム全体を通じてログを記録し、アクセスを監視しています。
具体的に記録されるログは下記です。
- アプリケーションへのアクセス履歴
- 管理者による変更内容
- システムの変更
また、通常の時間外にデータが開かれた場合にはアラートが発せられ、ログに記録されるため、外部からの不正アクセスも即座に検知できます。
さらに、ログ管理では重要な情報のみを選んで記録することも可能です。
2. バックアップ機能
Notionは、大手クラウドサービスであるAWSの複数のデータベースを利用してデータを保管しているため、バックアップ機能が確立されています。
バックアップは複数の地域にまたがって自動で取得されており、災害復旧の計画も年に1回テストされています。
3. 保存データの暗号化
Notionで保存されているデータは、AES256で暗号化されています。
AESはアメリカ国立標準技術研究所が定めた暗号化アルゴリズムで、政府の標準として採用されています。AESには128、192、256のバージョンがあり、数字が大きいほど暗号化の強度が高いです。そのため、AES256は最も強力な暗号化レベルになります。
Notionに保存されているデータは、ネットワーク上だけでなく、クラウドストレージやデータベースでもAES256で暗号化されています。
4. 転送データの暗号化
Notion上のデータは保存中だけでなく、転送中もTLS 1.2以上で暗号化されています。
TLSは、コンピュータ間の通信を保護する暗号化技術で、SSLの進化版です。TLS 1.2以降では、改ざん検出に用いるハッシュ関数SHA-2が追加されており、より強力な暗号化でデータを安全に転送しています。
5. SSO(シングルサインオン)機能の提供
Notionは、ビジネスプランとエンタープライズプランのユーザー向けに、シングルサインオン(SSO)機能を提供しています。
Notionのシングルサインオン(SSO)サービスは、SAML(Security Assertion Markup Language)2.0を基に構築されています。
SAML 2.0はIDマネージャーがNotionのようなサービスプロバイダーに認証情報を安全に伝達できるようにし、IDプロバイダー(IdP)とワークスペースを接続して、より簡単かつ安全にログインできるようにする標準規格です。
上記によりユーザーは単一の認証ソースを通じてアプリにアクセスでき、IT管理者はチームのアクセスを適切に管理し、情報の安全性を高めることが可能です。
アプリケーションにおけるセキュリティ5選
アプリケーションにおけるセキュリティを5つ紹介します。
- WAF
- 脆弱性のパッケージ監視
- 暗号化キーの管理
- SDLC
- 2チームによるコード分析
それぞれ紹介します。
WAF
Notionでは、WAF(Web Application Firewall)によるセキュリティ対策をしています。WAFとは、アプリケーションの脆弱性を狙うサイバー攻撃を防ぐためのセキュリティ対策を指します。もし、アプリケーションに脆弱性が見つかった場合には、被害を出さないように守られています。
脆弱性のパッケージ監視
Notionでは、すべての関連機器と製品の脆弱性をスキャンし、パッケージの監視を行っています。内部サービスだけでなく、外部サービスにも定期的にパッチを適用して問題を検出しており、脆弱性が見つかった場合は、重大な問題から優先的に対処しています。
暗号化キーの管理
Notionはキー管理サービスを利用しており、暗号化キーの管理を安全に行っています。これらのキーは特定の役割に割り当てられ、必要以上に権限を与えない最小権限の原則に基づいています。
さらに、キーは定期的に更新され、使用状況はログで監視されています。
SDLC
Notionでは、高品質なソフトウェアを開発するために、ソフトウェア開発ライフサイクル(SDLC)を採用し、段階的に安全なコードの記述を行っています。
SDLCとは、より優れたシステムを開発するためのプロセスを指します。コードが完成した後も、ベンダー企業と協力してセキュリティスキャンを実施し、サービス提供後にはバグバウンティプログラム(脆弱性を見つけた外部の研究者に報奨金を支払う制度)を利用してバグの早期発見に努めています。
このように、ソフトウェア開発ライフサイクルに従って新しいサービスを展開することで、より高品質でセキュリティに優れたサービスを提供することが可能です。
2チームによるコード分析
Notionでは、セキュリティチームと開発チームが協力してコードの分析を行っています。
新しいリリースやアップデートの際には、コードを精査して脆弱性を特定し、ソフトウェアのアーキテクチャを分析してセキュリティを強化しています。重要な機能を提供する際には、コードが完成した後にコード監査とレビューを実施し、セキュリティスキャンを行うことで、高いセキュリティレベルのサービスを提供しています。
Notionの異変を確認する方法とは
最後に、Notionで起きている障害やセキュリティ上の問題を確認する方法を紹介します。
セキュリティアドバイザリで確認する
セキュリティに関する問題は、Notion公式サイトのセキュリティアドバイザリで公表されます。2026年11月の事例でも、経緯と推奨される対応がこのページで更新されています。影響を受けたワークスペースには、Notion社からメールでも連絡が届きます。Notion社を名乗る不審なメールが届いた場合は、メール内のリンクを開かず、公式サイトの情報と照らし合わせてください。
「Notionステータス」で障害を確認する
Notionステータスでは、システムの稼働状況と過去の障害の記録を確認できます。「Notionが開けない」「動作が遅い」というときは、まずこのページを確認しましょう。
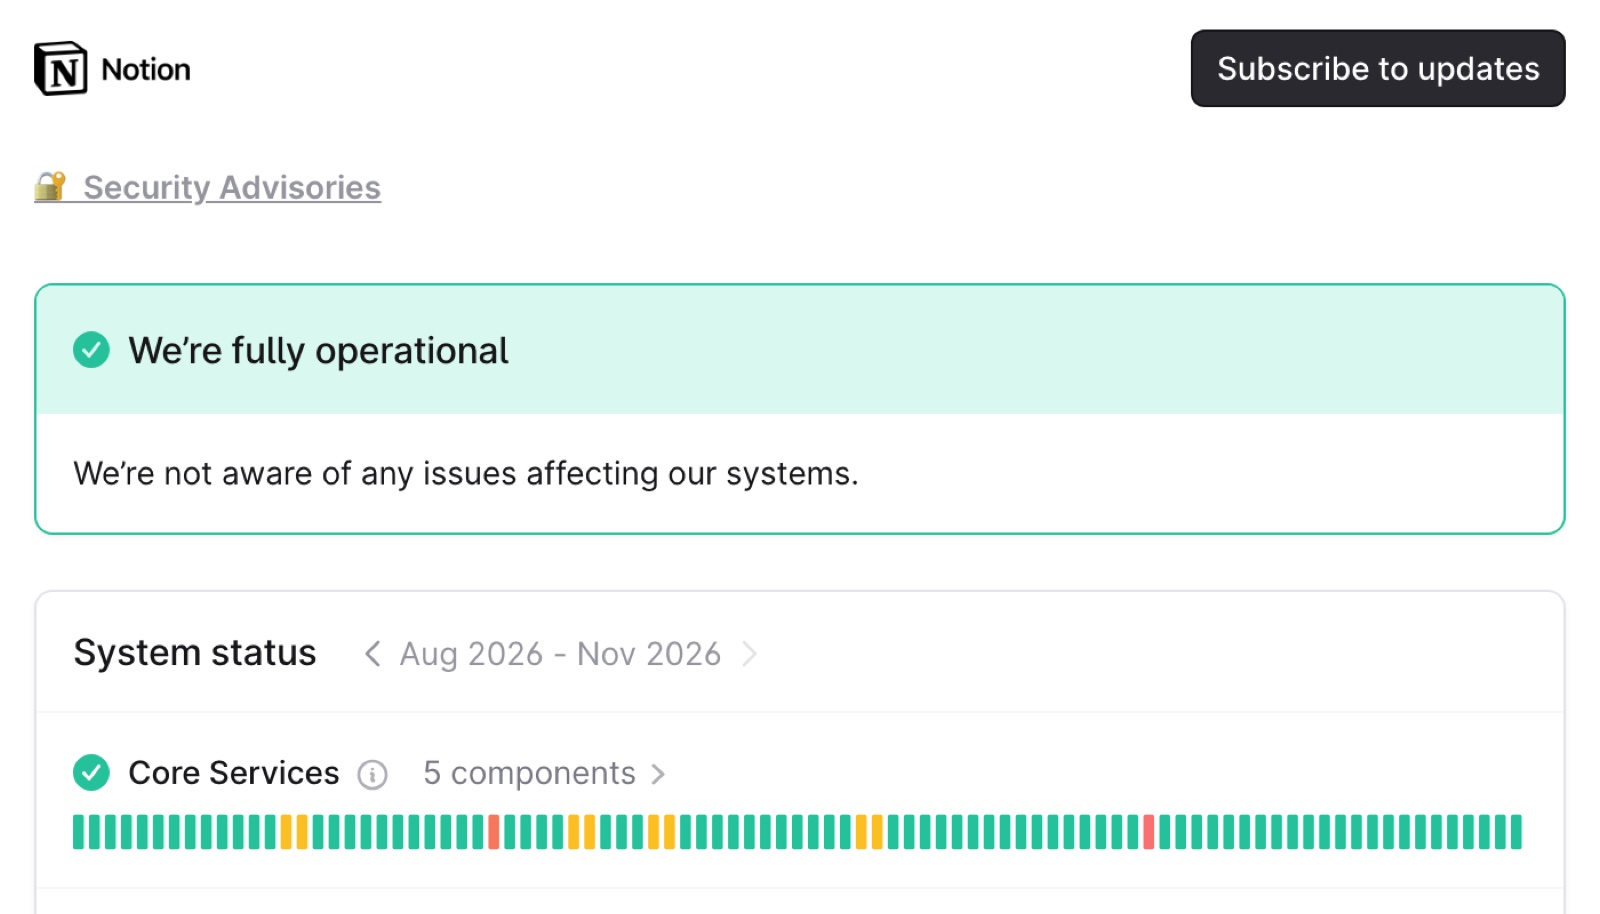
Notionステータスのページ。機能ごとの稼働状況が日ごとの色で表示されている(2026年11月時点、Notionステータスより引用)
緑色は正常に稼働した日、黄色や赤色は障害が発生した日です。カーソルを合わせると、発生した時間と内容を確認できます。
メール配信の登録
Notionステータスでは、障害を通知するメール配信を登録できます。ページ右上の「Subscribe to updates」からメールアドレスを登録すると、問題の発生から解決までの情報をメールで受け取れます。
Notionの危険性に関するよくある質問
Notionで情報漏洩は実際に起きていますか?
2026年11月に、Notion AIの委託先への不正アクセスにより、一部のワークスペース(全体の1%未満)でAIとのチャット内容が流出したとNotion社が公表しています。Notion自体のシステムへの侵害ではありません。このほかに一般的に多いのは、ウェブ公開や権限の設定ミスなど、利用する側に原因がある漏洩です。
Notionに機密情報や個人情報を入れても大丈夫ですか?
Notionは暗号化や第三者認証などの体制を整えていますが、「誰が見られるか」は利用する側の設定で決まります。機密情報を扱う場合は、権限の設計、二段階認証やSSO、ゲストとウェブ公開の管理を整えたうえで利用してください。パスワードやAPIキーは、Notionではなくパスワード管理ツールで管理するのがおすすめです。
Notion AIに入力した内容はAIの学習に使われますか?
公式ヘルプによると、顧客のデータは初期設定ではAIモデルの学習に使われません。ただし、回答を生成するためにAIの提供会社へデータが送られ、プランによっては最大30日間保持されます。認証情報や個人情報は入力しない運用にしておくと安心です。
無料プランでもセキュリティ対策はできますか?
二段階認証と、ページ・チームスペースの権限設定は無料プランでも利用できます。一方で、SSOはビジネスプラン以上、エクスポートやウェブ公開の禁止・監査ログはエンタープライズプランの機能です。扱う情報の重要度に合わせて、プランを検討してください。
まとめ
本記事では、Notionの危険性とセキュリティ対策を紹介しました。Notionの危険性としては、下記が挙げられます。
- 情報漏洩
- データ/情報の改ざん
- ワークスペース間でのページの複製や流出
- 外部ユーザーのゲスト招待
- Notion AIや委託先を経由した情報の流出
Notionは第三者認証を受けた体制を持つサービスですが、2026年11月の事例のように、委託先や使い方からリスクが生まれることもあります。二段階認証、権限とゲストの見直し、ウェブ公開の棚卸し、Notion AIの利用ルールといった、利用する側でできる対策を進めましょう。
Notionに限らず、ITツールを導入する際はセキュリティリスクを把握したうえで、対策をとって導入することが大切です。
企業さま向けNotionのご支援
Notion導入/構築はNotion認定コンサル企業の株式会社TEMPにお任せください。全メンバーがNotion資格保有者の少数精鋭チームで、企業へのNotion導入を支援します。ベンチャー企業から大手上場企業まで、今までの実績100社以上、顧客満足度は4.82(5段階)※。士業、製造業、IT、建設業など、さまざまな業態のお客さまをサポートします。
3営業日以内に担当よりメールでご返信します
※42社、合計54回の顧客評価における5段階評価の平均値(2026年10月17日時点)
この記事の執筆者
この記事の監修者
円谷
Notion公認コンサルタント企業株式会社TEMP代表取締役。日本で7人目のNotion公式アンバサダー(2021年より)。2023年より法人向けのNotion導入支援をおこない、現在100社以上の支援実績あり。